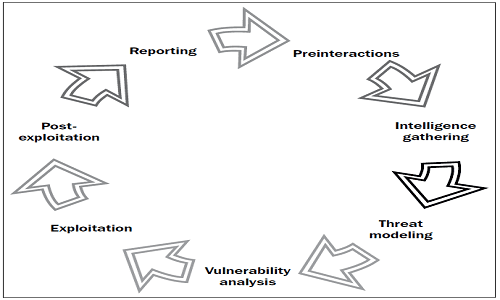
تست نفوذ چیست؟ (قسمت دوم)

درباره سایت
آخرین مطالب
- مانیتورینگ (پایش) سیستمهای توزیع شده
- مبانی و اهداف مانیتورینگ کارایی برنامههای کاربردی
- مانیتورینگ برنامه کاربردی APM چیست و چرا مهم است؟
- تست نفوذ چیست؟ (قسمت سوم)
- تست نرم افزار چیست؟ (قسمت اول)
- تست نفوذ و گزارش نویسی (قسمت چهارم)
- نحوه تست محصولات و خدمات نرم افزار در شرکت گوگل
- تست واحد و تست یکپارچه سازی چیست؟
- تست امنیت سامانه های نرم افزاری
- تست نفوذ چیست؟ (قسمت اول)
امکانات وب
 مانیتورینگ می تواند انواع مختلفی از داده ها را شامل شود، از جمله معیارها، ثبت لاگ، ثبت وقایع ساختاری، ردیابی توزیع شده و درون نگری رویدادهای سیستم.در ابتدایی ترین سطح، مانیتورینگ این امکان را به شما می دهد تا از امکانات و اطلاعاتی که سیستم در اختیار شما قرار می دهد، مطلع شوید. این مورد برای شما یک نیاز اصلی است تا قادر باشید در مورد سلامت خدمات و تشخیص صحت و سلامت آنها قضاوت کنید.داشبورد: معمولا یک برنامه تحت وب است که خلاصه ای از معیارهای اصلی یک سرویس را ارائه میدهد. یک داشبورد ممکن است دارای فیلتر، انتخابگر و غیره باشد اما از قبل ساخته شده است تا مهمترین معیارها را برای کاربران خود نشان دهد. داشبورد همچنین ممکن است اطلاعات تیم، اطلاعات فهرست اشکالات با اولویت بالا و اطلاعات مسئولین سیستم باشد.شرکت مهندس پیشگان آزمون افزار یاس، خدمات زیر را در حوزه تست نرم افزار ارائه می دهد:تست عملکردی نرم افزارهای تحت وب، دسکتاپ، موبایل و نهفتهتست پرفورمنس (تست بار و فشار) سامانه های نرم افزاریتست امنیت و نفوذ سامانه های نرم افزاریبرون سپاری تست و تضمین کیفیت نرم افزارممیزی کیفیت نرم افزارهای تهیه شدهارائه مشاوره در حوزه تست و تضمین کیفیت نرم افزارارائه استاندارد، متدولوژی، ابزار و چک-لیست در حوزه تست نرم افزارتهیه و آموزش ابزارهای تست عملکردی همچون SOATest و Ranorexتهیه و آموزش ابزارهای تست پرفورمنس (تست بار و فشار) همچون WPLT و LoadTestتهیه و آموزش ابزارهای تست امنیت و نفوذ همچون WebInspect و AppScanراه اندازی ابزارهای تحلیل ایستا (مرور سورس کد) همچون JTest، dotTest، C++Test، Sonar و Checkmarxراه اندازی ابزارهای تحلیل پویا (پروفایلر) همچون Yourkit Java Profiler و Yourkit dotNet Profi
برچسب:
نویسنده: پرنیا قاسمی
 یک هدف کارایی (performance goal)، اهداف کار در تجزیه و تحلیل کارایی را فراهم میسازد. بدون هدف مشخص، تجزیه و تحلیل کارایی، خطر تبدیل شدن به یک ماهیگیری تصادفی را دارد.برای کارایی برنامه، شما می توانید با این که برنامه چه عملیاتی را انجام می دهد و هدف کارایی برای آن عملیات چیست، شروع کنید. هدف ممکن است موارد زیر باشد:تاخیر : زمان پاسخ کم برنامهتوان عملیاتی : نرخ بالای عملیات برنامه یا نرخ ارسال دادهبهره برداری منابع : کارآمدی برنامه تحت یک بار کاریبهتر است این موارد با استفاده از معیارهایی نظیر کیفیت خدمات و الزامات تجاری، کمّی شوند. برای مثال موارد زیر را در نظر بگیرید:میانگین تاخیر برای درخواست برنامه کمتر از 5 میلی ثانیه باشد95% درخواست ها تاخیری کمتر از 100 میلی ثانیه داشته باشنددرخواست هایی که فراتر از میزان تاخیر 1000میلی ثانیه هستند، حذف شوند.حداکثر توان عملیاتی هر برنامه مستقر برروی سرور 10000 درخواست در ثانیه باشد.میانگین بهرهوری دیسک برای 10000 درخواست برنامه، کمتر از 50% باشد.برای مانیتورینگ پس از انتخاب هدف، شما می توانید برروی محدودکننده های آن هدف کار کنید. مثلا برای تاخیر، یک نمونه محدودکننده میتواند ورودی/خروجی دیسک یا شبکه باشد. برای توان عملیاتی نیز ممکن است میزان استفاده از CPU باشد.برای اهداف مبتنی بر توان عملیاتی توجه داشته باشید که همه عملیات از نظر عملکرد یا هزینه برابر نیستند. اگر هدف نرخ مشخصی از عملیات باشد، تعیین نوع عملیات نیز ممکن است مهم باشد. این امر ممکن است یک توزیع براساس بار کاری مورد انتظار یا اندازه گیری شده باشد. در بخش بعدی نحوه و انواع مانیتورینگ برروی سیستم ها را بررسی خواهیم کرد.
شرکت مهندس پیشگان آزمون افزار یاس، خدمات زیر را د
برچسب:
نویسنده: پرنیا قاسمی
چند مزیت کلیدی مانیتورینگ برنامه APM و نقش آنها در حل مشکلات کارایی نگاه کنیم.مانیتورینگ برنامه APM یک نمای یکپارچه را در کل پشته برنامه شما، از جمله هر مؤلفه، نقطه اتصال، وابستگی، و تعامل کاربر ارائه می دهد.این به تیمهای متعددی که از برنامه شما پشتیبانی میکنند، با تجهیز آنها به دید جامع سود میبخشد و به آنها اجازه میدهد به گونهای همکاری کنند که بدون مانیتورینگ برنامه عملاً غیرممکن است. این امر به ویژه در محیطهای بسیار پراکنده و چند ابری که امروزه بسیاری از برنامه های کاربردی مدرن را پشتیبانی میکنند، مهم است.مزیت شماره 2: مانیتورینگ برنامه APM به شما امکان می دهد انتظارات مشتری را برآورده کنید و حتی از آن فراتر بروید.همانطوریکه قبلاً گفتیم، هنگامیکه یک برنامه با مشکلات کارایی مواجه میشود یا در دسترس نیست، شما در معرض خطر از دست دادن مشتریان خود هستید. مانیتورینگ برنامه بینشهای کارایی بیدرنگ را ارائه میکند که به شما امکان میدهد در هنگام بروز مشکلات، سریعا واکنش نشان داده و میانگین زمان اصلاح (MTTR) را کاهش داده و برنامه خود را به کارایی عادی بازگردانید. با حل فعالانه مسائل، بهتر می توانید تجربه بی عیب و نقصی را که مشتریان از برنامه های شما انتظار دارند، ارائه دهید.شرکت مهندس پیشگان آزمون افزار یاس، خدمات زیر را در حوزه تست نرم افزار ارائه می دهد:تست عملکردی نرم افزارهای تحت وب، دسکتاپ، موبایل و نهفتهتست پرفورمنس (تست بار و فشار) سامانه های نرم افزاریتست نفوذ سامانه های نرم افزاریبرون سپاری تست و تضمین کیفیت نرم افزارممیزی کیفیت نرم افزارهای تهیه شدهارائه مشاوره در حوزه تست و تضمین کیفیت نرم افزارارائه استاندارد، متدولوژی، ابزار و چک-لیست در حوزه تست نرم افزارتهیادامه مطلب
برچسب:
نویسنده: پرنیا قاسمی
 جمع آوری اطلاعات در تست نفوذ
مرحله بعدی در تست نفوذ، جمع آوری اطلاعات است. در طی این مرحله، منابع اطلاعاتی در دسترس را آزادانه تحلیل میکنید. این فرآیند به عنوان جمع آوری اطلاعات منبع باز (OSINT) شناخ
برچسب:
نویسنده: پرنیا قاسمی
 در این مقاله قصد داریم نگاه عمیقتری به تست نرم افزار، شیوهها و کاربردهای آن داشته باشیم. اگر بخواهیم از تست نرم افزار تعریفی ساده داشته باشیم میتوان گفت" تست نرم افزار فرآیند اجرای یک برنامه کارب
برچسب:
نویسنده: پرنیا قاسمی
 بهرهبرداری (exploitation) در تست نفوذ
در تست نفوذ بهرهبرداریها را در مقابل آسیبپذیریهایی که (گاهی با استفاده از یک ابزار مانندMetasploit ) کشف کردهایم، در تلاش برای دسترسی به سیستمهای مشتری اجر
برچسب:
نویسنده: پرنیا قاسمی
 شرکت گوگل برای تست نرم افزار، سه نقش زیر را درنظر گرفته است:
Software Engineer
Software Engineer in Test
Software Tester
مهندس نرم افزار در تست نرم افزار، در کنار تولید قابلیت های سیستم یعنی Feature
برچسب:
نویسنده: پرنیا قاسمی
 تست واحد: در برنامهنویسی، تست واحد روشی است برای آزمودن واحدهای کوچکی از کد منبع برنامه و اطمینان از درست کار کردن آنها؛ در این روش، درستی هر قسمت از کد، که به آن «واحد» گفته میشود، با استفاده از ک
برچسب:
نویسنده: پرنیا قاسمی
 منظور از تست امنیت، تستهایی هستند كه برای بررسی ورود به سیستم از راههای غیر معتبر، تغییر غیرمجاز سطوح دسترسی، افشای اطلاعات سیستم، تخریب سیستم یا كندسازی بیش از حدآن و سایر تهدیداتی كه امنیت سیستم ر
برچسب:
نویسنده: پرنیا قاسمی
 بررسی حملات SQL در تست نفوذشرکتهای بزرگ با بودجههای قابل ملاحظه امنیتی، قربانی آسیبپذیریهای تزریق SQL تست نفوذ:در وب سایتهایشان، حملات
برچسب:
نویسنده: پرنیا قاسمی
پیشبرد مشارکت قبل از تست نفوذقبل از آغاز تست نفوذ، تسترهای نفوذ تراکنشهای پیشبرد مشارکت با مشتری را انجام میدهند تا اطمینان حاصل شود که هم
برچسب:
نویسنده: پرنیا قاسمی